

古法CTF手艺人:AI时代下网络安全竞赛的范式转移与手艺人价值
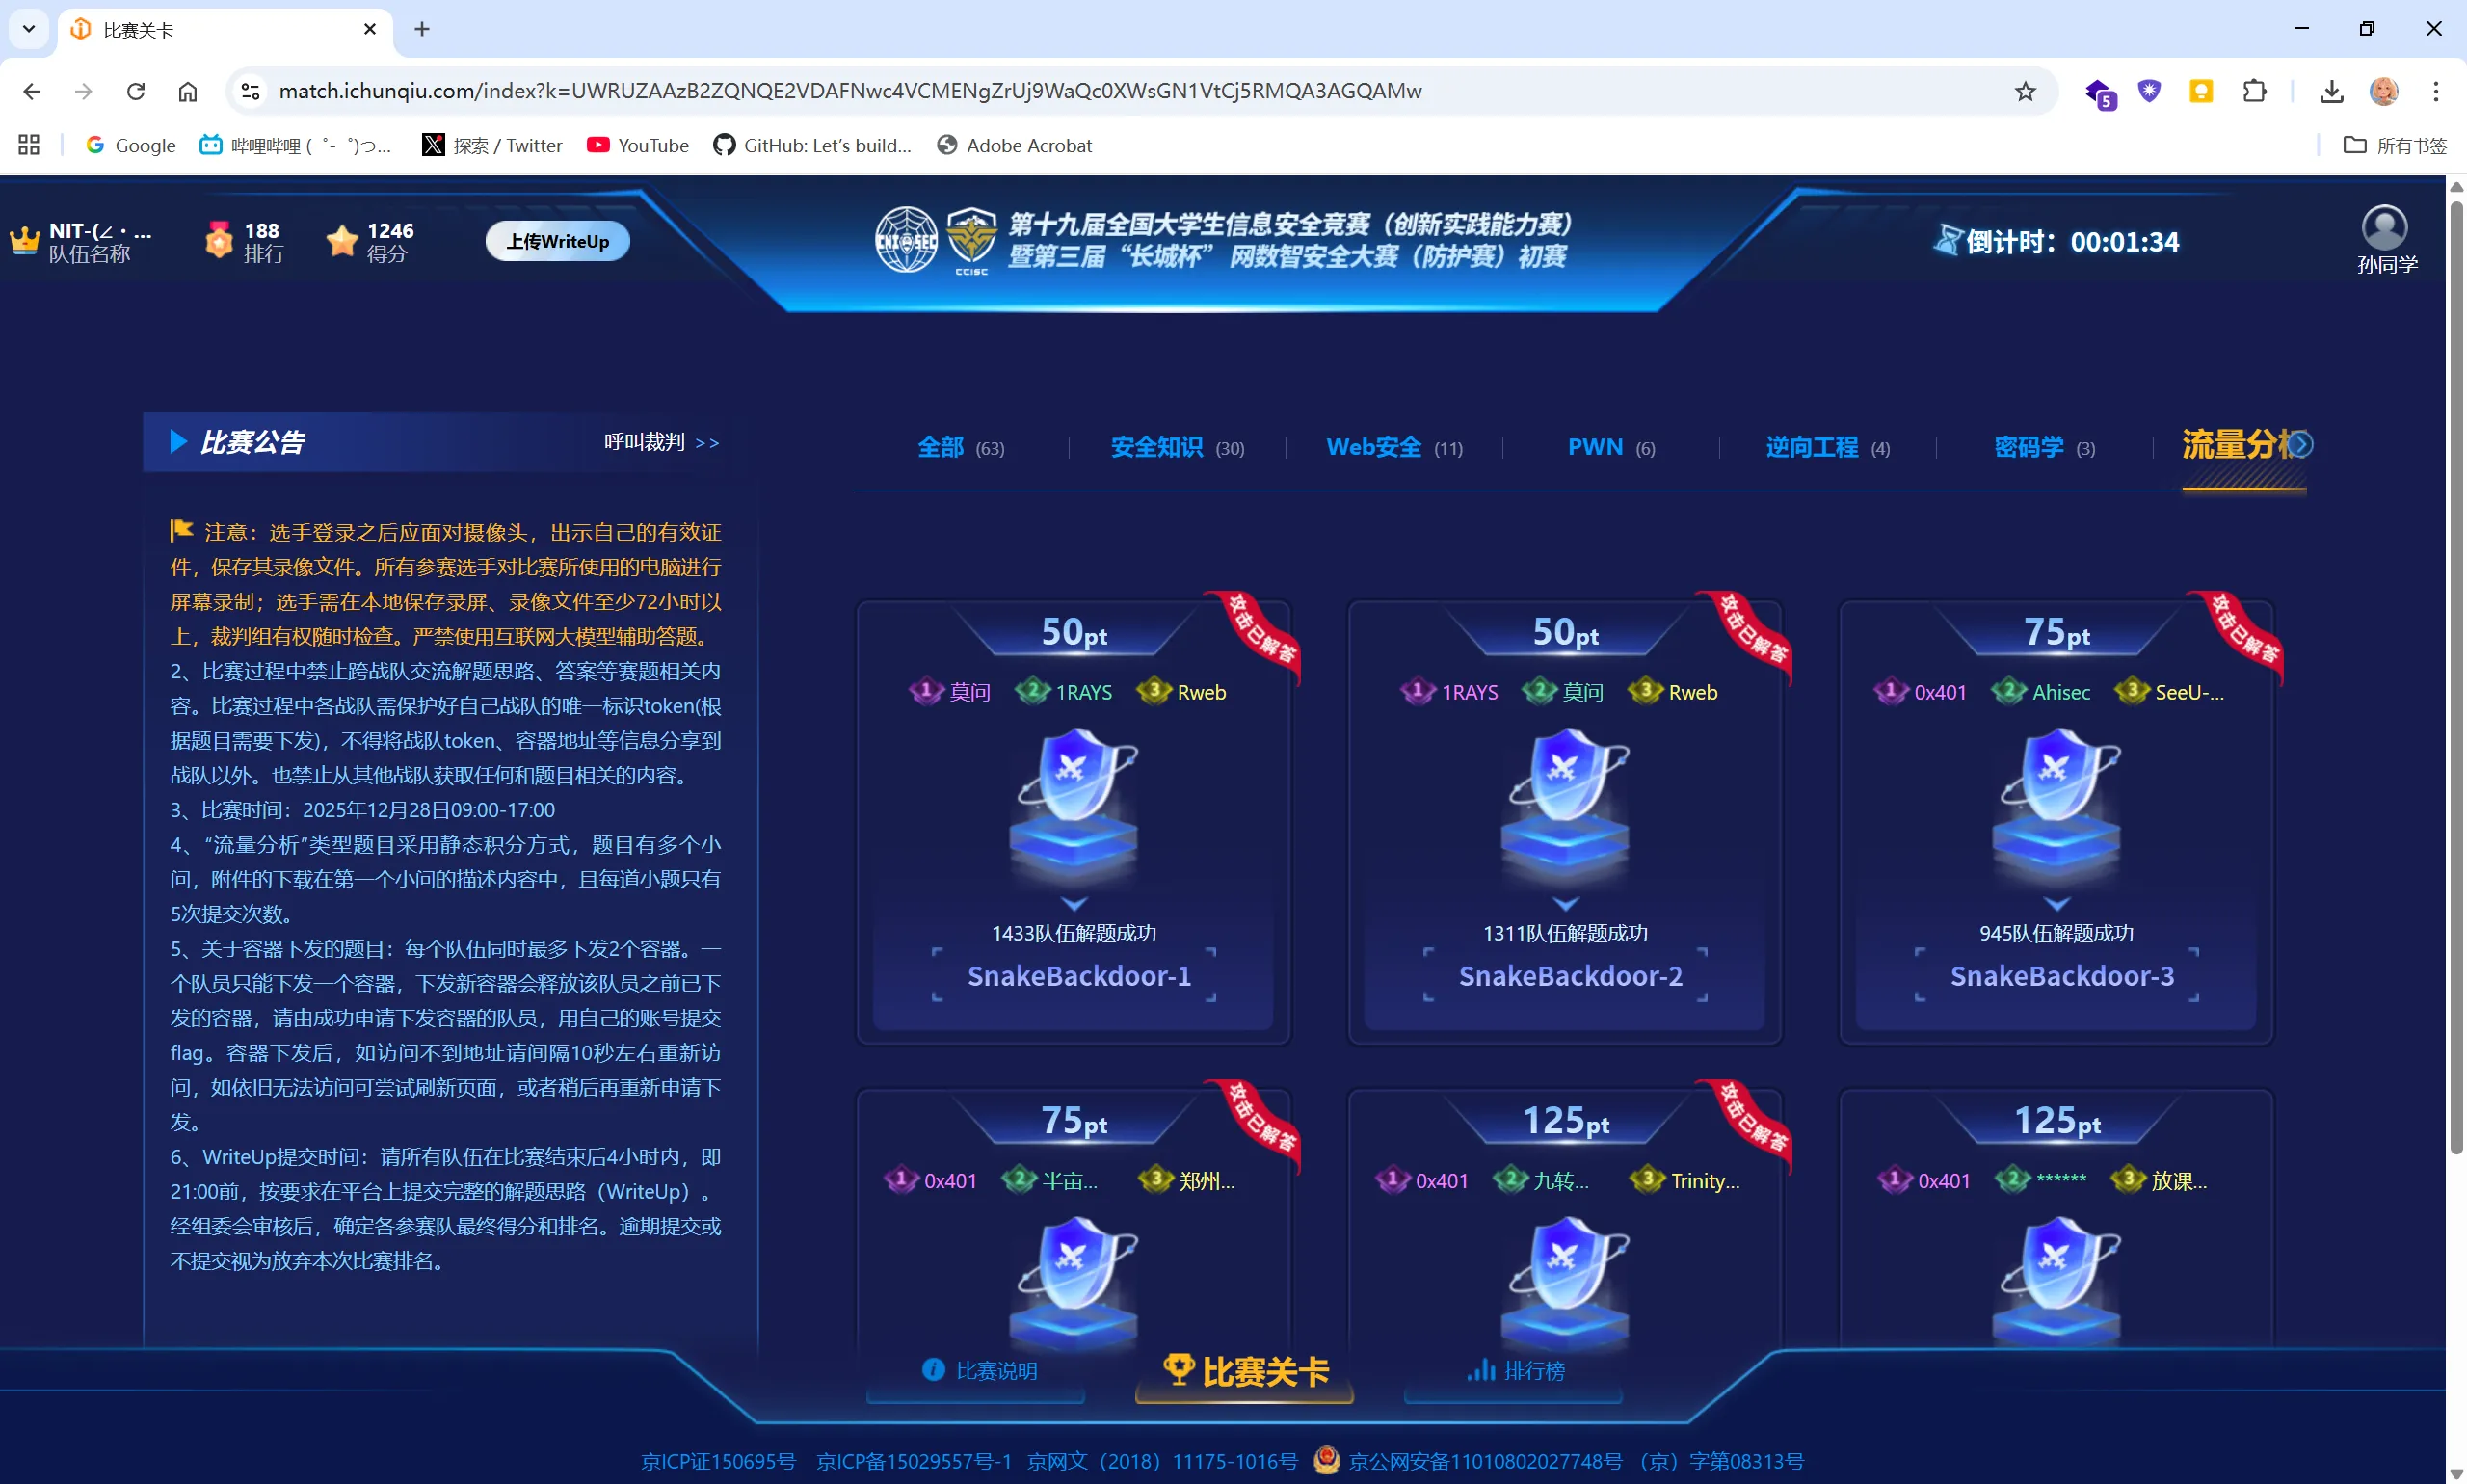
他们是国内最后一批完整亲历“古法CTF”时代的从业者。在大模型尚未深度介入竞赛赛场的阶段,CTF的胜利依靠人类的逻辑推演、反复调试的指尖实践,以及无数个漫漫长夜里,调试至临界点迸发的思维顿悟。当AI大规模改写竞赛范式之后,这一代人的成长轨迹,也成为网络安全竞赛发展史上一道清晰的时代界碑。 1. 黄金时代:键盘上的安全匠人在圈内,“古法CTF”这个带着几分戏谑的称呼,指的是一种以人工分析、底层原理和手工利用为核心的竞赛范式。彼时没有生成式AI辅助解题,不存在大模型一键批量生成exploit、脚本与Payload。面对捕获的流量样本、编译后的二进制程序、经过多重变换的密文,选手所有突破,都必须建立在自身知识储备之上。 一场典型的古法CTF竞赛,充满大量手工化、底层化的分析工作。以USB HID键盘流量为例,选手需要先理解HID报告描述符与中断传输机制:标准键盘报告通常包含修饰键字节和若干按键Usage ID字节。若看到0x04,它对应的是字母a,而非左Alt;左Alt通常出现在修饰键字节的bit2,或对应Usage ID 0xE2;0x59则代表小键盘数字1。只有结合HID Usag...

漏洞挖掘心得:从资产收集到报告提交
好久没认真挖洞了。重新捡起来之后,我最直观的感受不是漏洞变难找了,而是报告越来越难写。 现在提交漏洞,经常要补各种证明和截图。复现过程、影响范围、测试账号、时间信息,少一项都有可能被驳回。有时候漏洞已经验证成功,最后却卡在材料不完整上,确实挺折磨人。 我现在习惯的测试流程在明确授权范围之后,我一般先收集资产,再用扫描器跑一遍,尽快找出值得继续看的目标。扫描时要控制频率,必要时按项目规则使用代理资源,避免给业务造成压力或触发不必要的封禁。 扫描器只能帮我缩小范围。结果出来后,还是要手工测试和复现,确认问题是否真实存在、触发条件是什么、影响到底有多大。能稳定复现之后,再整理请求、响应、操作过程和证明材料。 AI 在这个阶段确实能提高效率,比如辅助分析规则、整理复现步骤、检查报告里缺了什么,或者把已经确认的信息组织得更清楚。但它的误报率不低,不能看到一个结果就直接上报。最后是否成立,还是得自己验证。 报告比想象中难写下面这些基本都是最近提交时遇到的情况: 不是少截图,就是少材料。 这也让我慢慢改了习惯。现在测试成功后,我不会急着提交,而是先按审核人员的视角重新走一遍:证据能不能...
ENScan Aurora GUI图形化
ENScan AuroraENScan Aurora 是一个基于 Electron 的 Windows 桌面工作台,用来把 ENScan 的核心能力封装成更直观的图形界面。 它适合做这些事: 快速切换数据源 发起单目标查询或批量查询 查看结果文件和任务日志 管理本地 Cookie 和核心程序路径 打包成便携版,直接在 Windows 上运行 下载 Release 页面 便携版 exe 便携版压缩包 界面截图首页: 单目标查询: 设置页: 结果中心: 核心特性 首页快捷查询,一步进入常用任务 单目标查询,支持字段、深度、投资比例、代理等参数 批量任务,支持 TXT 名单导入 多数据源切换 结果中心查看导出文件,支持打开原始文件和结果目录 设置页统一管理核心路径、数据源和 Cookie 本地持久化配置,便携版可直接带走使用 数据源说明当前支持的数据源如下: 缩写 完整名称 aqc 爱企查 tyc 天眼查 kc 快查 rb 风鸟 all 全部查询 / 多源聚合 aldzs 阿拉丁(小程序插件) coolapk 酷安市场 ...

江苏省第四届数据安全技术应用职业技能竞赛初赛复盘
这次打的是江苏省第四届数据安全技术应用职业技能竞赛初赛。题目整体很贴近真实数据安全场景:代码仓库泄露、门店音频隐私、AI 客服越权溯源、SQL 盲注日志还原,以及最后一组杂项数据泄露/脱敏/通话外泄题。 先说明一下边界:本文由比赛过程记录、赛后整理和赛后 AI 辅助补解共同合并而成。现场已经确认的部分会直接写结论;赛后继续分析出来的内容会明确标注;仍未完全做出的题不会伪装成现场解出。 题目一:源码泄露附件给了仓库服务器快照和泄露源码样本。核心思路是把 SSH 登录日志、授权公钥、Git bare 仓库和临时文件恢复结果串起来。 auth.log 中异常成功登录来自 10.18.8.73,日志给出 key_fp_prefix=SHA256:s1BnYrBJr15crI。对照 authorized_keys 中的四把公钥,并按 build_temp_bundle.py 暗示的 OpenSSH 指纹前缀规则计算后,可以定位到 ops-release-mirror 这把密钥。 泄露源码版本通过样本文件内容和服务器 bare 仓库对象匹配,定位到对应 commit: ...
糯糯便当屋:给情侣用的点菜小程序
糯糯便当屋是我做的一款微信小程序,最初是一个可爱的点菜系统,后来改造成更适合情侣日常使用的“小屋点菜”工具。 它的想法很简单:如果女朋友或男朋友今天想吃什么,可以像在外面点餐一样打开小程序,选择菜品、饮品或小吃,提交后生成一份模拟订单。做好之后再把订单标记完成,历史订单也会保留下来,方便以后回看。 想体验的话,可以直接在微信里搜索:糯糯便当屋。 适合什么场景 情侣之间日常点菜、点饮品、点小吃 想把“今天吃什么”变得更有仪式感 给两个人的小窝做一个专属菜单 记录做过的菜、完成过的订单 后续根据用户意见继续完善功能 主要功能 可爱的点菜首页,支持分类浏览菜品 菜品详情弹窗,可以选择规格、甜度、冰量等选项 餐篮结算,生成模拟订单 订单状态流转:待接单、制作中、已完成 小屋模块,支持用户提交意见和建议 后台管理,可以查看用户小屋、订单和反馈 界面展示点菜首页 菜品详情 餐篮结算 提交订单 订单已接收 制作中 已完成订单 订单列表 小屋页面 管理后台 后续计划后面会继续优化菜单管理、小屋数据统计、用户反馈处理和更多个性化设置。如果你也想让自己的小屋更有趣,可以先在微信里体验一下,再把想...
网络安全众测平台全栈开发
网络安全众测平台全栈开发最近把一个面向安全众测、攻防演练和漏洞审核场景的平台整理并开源了。 项目地址:https://github.com/benbenbendang/wangluoanquan-zhongce-pingtai 这个项目不是一个简单的“漏洞提交页面”,而是把从选手注册、授权资产查看、漏洞提交、风险申报、申诉处理,到管理员审核、评分、公告发布、模板下载、承诺书归档、积分排行和后台导出的一整套流程做成了线上系统。对我来说,这个项目最大的价值,不只是把页面和接口写出来,而是把真实业务流程完整跑通。 一、项目背景在众测和攻防演练场景里,最麻烦的往往不是“发现漏洞”本身,而是后续的流程管理。 如果还是靠 Excel、Word、微信群、邮件和人工汇总去处理选手提交的漏洞、风险和申诉,整个过程会非常割裂: 资产授权范围不好统一维护 漏洞附件和补充材料容易散落 审核进度、驳回原因、评分标准不透明 风险申报和漏洞审核之间缺少关联 管理员需要重复统计、重复导出、重复沟通 所以我做这个平台时,目标很明确:把“众测平台”真正做成一个完整的业务系统,而不是单点功能页面。 二、整体架...